영구 삭제 협박하며 불안 유도
공식 이메일 주소 대조해 봐야
2단계 인증으로 보안 장벽 강화
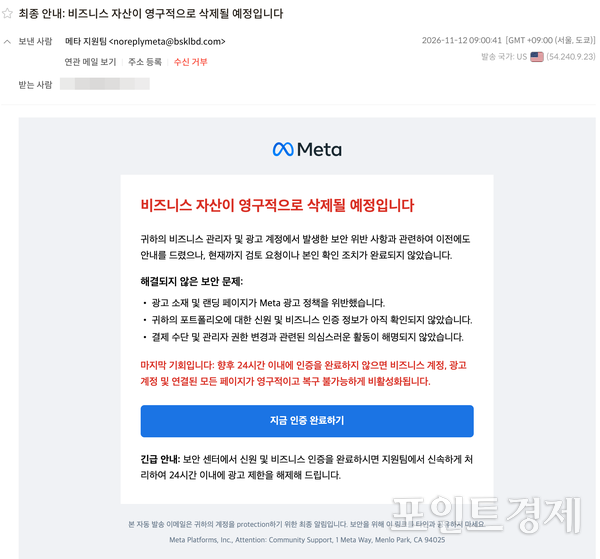 메타 사칭 악성 피싱 이메일 갈무리
[포인트경제] 최근 페이스북과 인스타그램 등 소셜 미디어를 운영하는 메타(Meta)를 사칭한 악성 피싱 이메일이 무작위로 유포되고 있어 사용자들의 각별한 주의가 요구된다.
12일 서울에 거주하는 직장인 A씨는 "최종 안내:비즈니스 자산이 영구적으로 삭제될 예정입니다"라는 제목의 이메일을 수신했다. 과거 비즈니스 계정으로 소셜 미디어를 운영했던 A씨는 공식 안내 메일로 착각해 '지금 인증 완료하기' 버튼을 누를 뻔했다. 하지만 발신자명은 '메타 지원팀'으로 적혀 있었으나 실제 메일 주소가 메타 공식 도메인이 아닌 것을 뒤늦게 확인하고 피싱 범죄임을 직감했다.
영구 삭제 협박성 문구 악용
공격자들은 주로 비즈니스 계정 관리자를 표적으로 삼아 계정이 곧 차단되거나 삭제될 것이라는 내용의 이메일을 발송한다. 발신자 이름은 메타 지원팀 등으로 교묘하게 꾸미지만 실제 이메일 주소를 살펴보면 메타와 전혀 무관한 출처 불명의 도메인을 사용하고 있다. 이들은 비즈니스 자산이 영구적으로 삭제될 예정이라거나 24시간 이내에 인증을 완료하지 않으면 복구가 불가능하다는 식의 자극적인 문구로 피해자의 불안 심리를 자극한다.
가짜 웹사이트 유도해 정보 탈취
메일 본문에 포함된 인증 완료 버튼을 누르면 메타의 실제 로그인 화면과 흡사하게 제작된 위조 웹사이트로 연결된다. 사용자가 속아 이곳에 아이디와 비밀번호를 입력하면 해당 정보가 고스란히 해커에게 넘어가게 된다. 공격자는 이렇게 탈취한 계정을 이용해 악성 스팸을 대량으로 발송하거나 금전적 피해를 입히는 등 2차 범죄에 활용한다.
공식 발송 도메인 확인 필수
메타 측은 공식 안내 지침을 통해 계정을 삭제하거나 차단한다고 협박하는 내용의 메시지는 절대 발송하지 않는다고 안내하고 있다. 실제 메타의 공식 이메일은 facebook.com이나 facebookmail.com 그리고 meta.com과 같이 정해진 도메인으로만 발송된다. 따라서 경고성 메일을 받았다면 가장 먼저 발신자의 정확한 영문 이메일 주소를 꼼꼼히 뜯어보는 과정이 필수적이다.
피해 예방과 사후 조치 방안
메타를 사칭하는 의심스러운 이메일을 수신했다면 본문에 포함된 어떠한 인터넷 주소(URL)나 첨부 파일도 누르지 말고 즉시 삭제해야 한다. 비밀번호나 신용카드 등 민감한 개인정보를 요구하는 답장 요청에도 절대 응해서는 안 된다. 평소 2단계 인증 기능을 활성화해 두면 해킹 위협을 크게 낮출 수 있다.
만약 실수로 가짜 사이트에 접속해 로그인 정보를 입력했다면 지체 없이 조처를 해야 한다. 아직 계정에 접속할 수 있는 상태라면 즉시 기존 비밀번호를 새로운 것으로 교체하고 본인이 사용하지 않는 모든 기기에서 원격으로 로그아웃해야 한다. 이미 비밀번호가 변경되어 접속이 차단된 경우라면 메타 공식 홈페이지에 마련된 계정 복구 및 지원 허브를 통해 피해 사실을 알리고 추가적인 구제 절차를 밟아야 한다.
Copyright ⓒ 포인트경제 무단 전재 및 재배포 금지


