닌텐도가 10일 배포한 스위치2 본체 업데이트 23.5.0 버전이 지난달 공개된 스위치2 탈옥 경로를 막은 것으로 확인됐다. 탈옥 도구가 공개된 지 19일 만이다. 닌텐도는 패치노트에 탈옥이나 보안 관련 내용을 따로 적지 않았다.
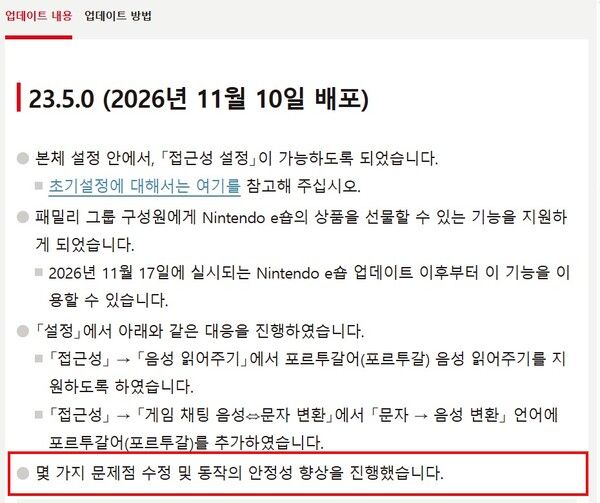
게임와이가 한국닌텐도 공식 서포트 페이지를 확인한 결과, 23.5.0 업데이트에는 초기 설정 단계의 접근성 설정 지원, 패밀리 그룹 구성원에게 닌텐도 e숍 상품을 선물하는 기능 지원(17일 e숍 업데이트 이후 사용 가능), 포르투갈어 음성 읽어주기 추가가 담겼다. 나머지는 "몇 가지 문제점 수정 및 동작의 안정성 향상을 진행했다"는 한 줄이 전부다.
탈옥 차단 사실은 닌텐도 기기 데이터를 분석해 온 해외 데이터마이너 오트밀돔(OatmealDome)이 먼저 알렸다. 그는 한국시간 10일 오전 11시 14분 X 게시물에서 "최근 탈옥에 쓰인 운영체제(OS) 취약점이 23.5.0 버전에서 패치됐다"며 "지금부터 게임 덤프(게임 파일 추출)와 모딩은 다시 불가능해진다"고 적었다. 다만 가까운 시일 안에 나오는 일부 카트리지 게임과 게임 업데이트는 예외가 될 수 있다고 덧붙였다. 이 게시물은 11일 오후 기준 조회수 34만 9000회, 마음에 들어요 3600회를 기록했다.
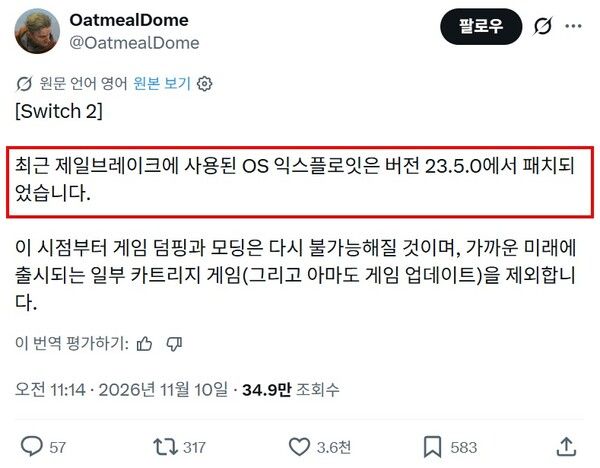
그는 이어진 글에서 "스마일베이직이나 문명 7 같은 게임 속 취약점은 여전히 남아 있지만, 23.5.0부터는 게임 밖으로 빠져나오는 것이 더 이상 불가능하다"고 설명했다. 자작 프로그램(홈브루)이 할 수 있는 일이 해당 게임이 원래 할 수 있는 범위 안에 갇힌다는 뜻이다. 해외 IT 매체 노트북체크는 23.5.0을 설치하지 않은 기기에서는 기존 탈옥이 계속 작동하고, 이미 빼낸 데이터도 업데이트로 지울 수는 없다고 전했다.
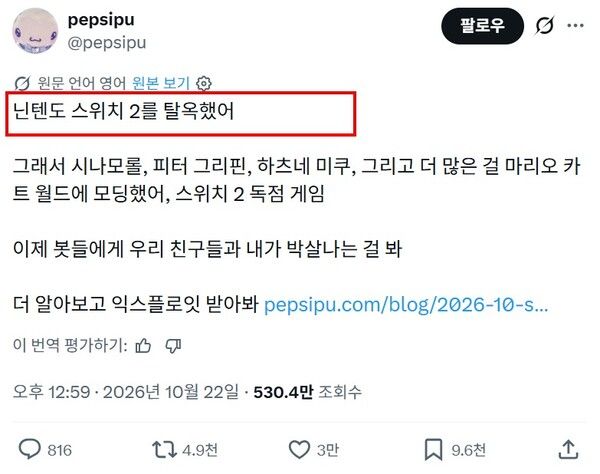
530만 명이 본 탈옥, 19일 만에 막혀
이번에 막힌 탈옥은 보안 연구자 새미 하즈하미드(활동명 pepsipu)가 10월 22일 공개한 'ns2jb'다. 그가 X에 올린 "닌텐도 스위치2를 탈옥했다"는 게시물은 11일 기준 조회수 530만 회를 넘었다. 하즈하미드의 블로그 설명에 따르면 ns2jb는 펌웨어 23.0.1 스위치2에서 프로그래밍 학습 소프트웨어 '스마일베이직4'의 취약점을 발판 삼아 작동하며, 이 취약점은 오픈AI의 코딩 AI '코덱스'가 찾아냈다. 스마일베이직4는 10월 23일 닌텐도 e숍에서 내려갔다.
탈옥 이후 파장은 컸다. 북미 게임 매체 코타쿠에 따르면 10월 26일에는 이 탈옥을 확장해 게임을 롬 파일로 덤프하고 본체 파일 시스템에 접근하는 방법까지 나왔다. 11월 5일 출시된 '젤다의 전설: 시간의 오카리나' 리메이크는 출시 전에 이미 덤프돼 PC 에뮬레이터에서 구동되는 모습이 퍼지기도 했다.
닌텐도의 대응 방식은 1세대 스위치 때와 다르다. 코타쿠는 1세대 스위치의 경우 하드웨어 결함을 이용한 해킹이어서 소프트웨어 업데이트로 막을 수 없었고, 닌텐도가 생산 단계에서 기기를 바꿔야 했다고 짚었다. 이번 ns2jb는 소프트웨어 방식이라 본체 업데이트만으로 차단할 수 있었다.
이용자 반응은 엇갈렸다. 오트밀돔의 게시물에는 "PSP와 PS3 시절을 겪어 보지 않았느냐, 길어야 몇 달이면 다 뚫린다"며 '불가능'이라는 표현에 반박하는 답글이 달렸다. 반면 불법 복제 이용자들이 자초한 결과라는 취지의 답글도 이어졌다.
닌텐도는 11일 오후 현재까지 ns2jb 탈옥과 이번 차단에 대해 공식 입장을 내지 않았다. 한국닌텐도 서포트의 본체 업데이트 안내 페이지에는 "본체를 개조하거나, 닌텐도가 서포트하지 않는 주변기기나 소프트웨어를 사용할 경우, 본체 업데이트 후에 본체가 작동하지 않을 수 있다"는 주의 문구가 올라 있다.
Copyright ⓒ 게임와이 무단 전재 및 재배포 금지


