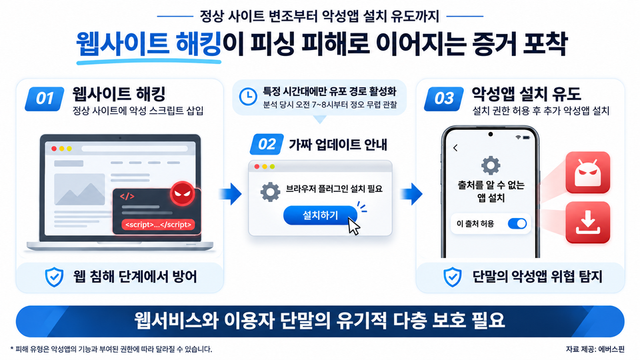
AI 사이버보안 기업 에버스핀(대표 하영빈)이 정상 웹사이트를 해킹해 삼성 브라우저 업데이트를 사칭한 안드로이드 악성앱 설치를 유도하는 공격 사례를 확인했다. 웹사이트 침해가 방문자의 모바일 단말을 겨냥한 피싱과 악성앱 유포로 이어지는 구조다.
에버스핀은 낚시·음향기기·병원 등 여러 업종의 정상 웹사이트에서 서비스 운영과 관계없는 외부 스크립트가 삽입된 정황을 포착했다고 밝혔다. 해당 스크립트는 웹페이지 위에 삼성 브라우저 플러그인 설치가 필요하다는 안내를 띄우고, 이용자가 설치 버튼을 누르면 앱 설치 파일을 내려받도록 유도했다.
공격자는 이용자에게 익숙한 웹사이트와 브라우저 브랜드를 함께 이용했다. 정상적인 서비스 이용에 필요한 업데이트 절차처럼 보이도록 꾸며 앱 설치를 유도한 것이다. 에버스핀은 이번 사례가 삼성 인터넷 자체의 보안 취약점과 관련된 것이 아니라, 삼성 브랜드와 업데이트 안내를 사칭한 악성앱 유포 공격이라고 설명했다.
공격은 두 단계로 진행됐다. 이용자가 처음 내려받은 앱을 설치하고 실행하면 새 버전으로 업데이트해야 한다는 알림이 나타났다. 이후 ‘출처를 알 수 없는 앱 설치’ 권한을 허용하도록 유도하고, 추가 앱을 내려받아 설치하는 방식이다.
최종 설치된 앱은 일반적인 앱 목록에 표시되지 않았다. 단말 설정의 애플리케이션 메뉴에서는 ‘Samsung’이라는 이름으로 확인됐다. 정상 업데이트처럼 설치를 유도한 뒤 앱 아이콘을 숨겨 이용자가 설치 사실을 알아차리거나 삭제하기 어렵게 만든 것으로 분석됐다.
다만 웹사이트 방문만으로 단말이 감염되는 방식은 아니다. 이용자가 직접 앱을 설치하고 추가 권한을 허용하는 과정이 필요하다.
에버스핀은 악성앱 유포 경로가 특정 시간대에 활성화되는 특징도 확인했다. 분석 당시 오전 7~8시부터 정오 무렵까지는 설치 유도 화면이 나타나고 추가 앱 다운로드가 작동했지만, 비활성 시간대에는 관련 경로에서 오류 응답이 반환됐다. 점검 시점에 따라 공격 행위가 재현되지 않을 수 있어 추적과 분석을 어렵게 만드는 수법이다.
이번 사례는 기업 웹사이트 보안과 이용자 모바일 보안을 별개로 다루기 어려워진 상황을 보여준다. 공격자가 정상 웹사이트를 악성앱 유포 통로로 변조하고, 방문자에게 익숙한 브랜드를 내세워 설치를 유도하는 방식으로 공격 범위를 넓혔기 때문이다. 웹서비스의 보안 문제가 해당 서비스를 이용하는 고객의 모바일 보안 문제로 이어질 수 있다는 점에서 기업의 대응 범위도 넓어질 필요가 있다.
AI 기술이 사이버 공격에 활용될 가능성도 주요 변수로 꼽힌다. 에버스핀은 공격자가 AI를 웹사이트 분석이나 사칭 문구 생성, 공격 코드 수정 등에 활용하면 공격 준비와 변형에 필요한 시간과 노력이 줄어들 수 있다고 설명했다. 다만 이번에 분석한 공격에 AI가 실제로 사용됐다는 사실이 확인된 것은 아니다. AI를 활용한 공격 자동화 가능성에 대비해야 한다는 취지다.
에버스핀은 웹과 모바일을 아우르는 보안 대응 수단으로 자사 솔루션인 ‘에버세이프 웹’과 ‘페이크파인더’를 제시했다.
에버세이프 웹은 AI-MTD(AI Moving Target Defense) 기술을 기반으로 웹 보안 모듈과 보호 구조를 지속적으로 변화시키는 솔루션이다. 공격자가 분석한 결과를 반복적으로 활용하기 어렵게 만드는 방식으로, 스크래핑과 봇·매크로 등 자동화 공격에 대응하는 데 초점을 맞췄다.
페이크파인더는 AI-화이트리스트 기술을 기반으로 정상 앱 여부를 판별해 악성앱을 탐지한다. 앱 이름이나 아이콘 등 외형을 사칭하는 방식에 대응해 앱 자체를 검증하는 접근으로, 모바일 금융서비스 이용자를 겨냥한 악성앱 위협을 차단하는 데 활용된다.
하영빈 에버스핀 대표는 “웹사이트를 해킹해 유포 통로를 만들고, 피싱으로 이용자를 속여 악성앱을 설치하게 하는 일련의 과정에서 해킹과 피싱은 서로 연결돼 있다”며 “AI가 공격의 분석과 제작, 변형을 돕는 환경에서는 웹과 모바일 어느 한쪽의 보안만으로 전체 공격 경로를 관리하기 어렵다”고 말했다.
이어 “에버세이프 웹으로 기업의 웹서비스를 보호하고, 페이크파인더로 이용자 단말의 악성앱 위협에 대응하는 등 서비스와 이용자를 함께 보호하는 보안 체계를 강화해 나가겠다”고 밝혔다.
이번 사례는 웹사이트 운영 기업이 자체 서비스의 침해 여부뿐 아니라 외부 스크립트와 방문자에게 노출되는 설치 안내까지 점검해야 한다는 점을 보여준다. 이용자 역시 공식 앱 마켓이나 제조사 공식 경로가 아닌 웹페이지의 업데이트 안내를 통한 앱 설치와 출처 불명 앱 권한 허용에 주의할 필요가 있다.
Copyright ⓒ 스타트업엔 무단 전재 및 재배포 금지


