ㅣ데일리포스트=곽민구 기자ㅣ사이버보안 전문기업 에버스핀이 최근 유출된 서버 언어 PHP의 치명적 취약점 공격을 자사 클라우드 보안 솔루션을 통해 패치 적용 전 사전 차단하며 기술력을 입증했다.
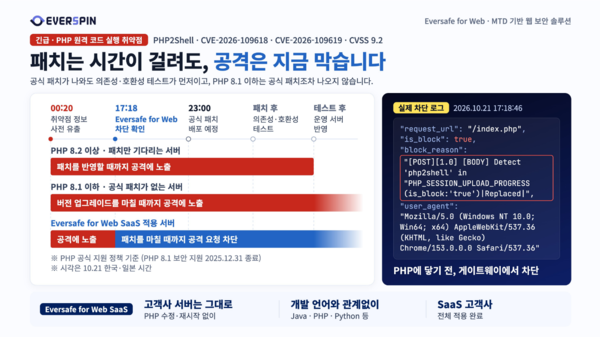
에버스핀은 "PHP에서 새로 발견된 원격 코드 실행 취약점 2건(CVE-2026-109618, CVE-2026-109619)과 관련해, 자사 웹 보안 솔루션 ‘Eversafe for Web SaaS’의 취약점 공격 대응 기능으로 고객사 서버 전달 전 게이트웨이 단계에서 완벽히 차단했다"고 22일 밝혔다.
이번 취약점은 위험도 최고 수준인 CVSS 9.2의 ‘Critical’ 등급으로 공식 패치 전 정보가 유출됐으나, 에버스핀은 21일 긴급 보안 업데이트 배포 전 이미 차단 규칙 적용 및 실제 검증을 마쳤다.
이에 따라 공식 패치 적용 및 호환성 검증에 시간이 소요되거나 지원이 종료된 PHP 8.1 이하 버전을 사용하는 기업도 서비스 수정 없이 서버 앞단에서 안전하게 시스템을 보호받게 됐다. 에버스핀은 향후 PHP 기반 환경을 운영하는 고객사를 대상으로 클라우드 보안 솔루션 공급을 대폭 확대할 방침이다.
하영빈 에버스핀 대표는 “대규모 제로데이 취약점 발생 시 패치 전 공백 기간 동안 고객 서비스를 보호하는 선제적 대응 역량을 재차 확인했다”며 “다양한 개발 언어 및 멀티 클라우드 환경의 기업 고객이 안심하고 서비스를 운용할 수 있도록 차세대 보안 체계를 지속 고도화하겠다”고 전했다.
Copyright ⓒ 데일리 포스트 무단 전재 및 재배포 금지


