리플(Ripple) 블록체인 프로젝트사의 자체 네트워크인 ‘엑스알피 레저(XRP Ledger)’에서 ‘엑스알피(XRP)’ 가상화폐를 약 18조개까지 무단 발행할 수 있는 보안 취약점이 발견돼 개발진의 긴급 패치로 수정됐다. 최근 수정된 취약점은 지난 2015년부터 코드에 남아있던 오류로, 보안 인공지능 에이전트에 의해 발견된 것으로 전해진다.
 엑스알피
현지시간으로 지난 10월 11일 ‘엑스알피 레저’의 결제 처리 엔진에서 ‘엑스알피’ 가상화폐를 비정상적으로 생성할 수 있는 치명적인 취약점이 발견돼 수정버전이 배포됐다.
‘엑스알피’ 발행 취약점은 보안 스타트업 회사인 베리아랩스(Veria Labs)가 현지시간으로 지난 9월 22일 발견 및 신고하며 드러났고, 리플 개발 조직인 리플엑스(RippleX)가 9월 25일 업데이트 버전(xrpld 3.4.1)을 배포하며 수정된 것으로 파악됐다.
리플엑스는 보안 위험을 줄이기 위해 일반적인 네트워크 규칙 변경 절차도 생략했다. 일반적으로 ‘엑스알피 레저’에서는 검증인의 80% 초과 지지를 2주 동안 확보돼야 개정안이 적용된다. 그러나 최근 패치는 즉시 적용됐다. 투표 없이 수정 사항이 적용된 것은 10년 이상 이어진 운영 방식에서 처음있던 일로 알려졌다.
취약점은 여러 매도 주문을 한 번의 결제로 처리할 때 발생했던 것으로 전해진다. 결제 엔진이 여러 주문의 금액을 합산하다 계산 한도를 넘으면 결과가 실제보다 작은 금액으로 바뀌는 오류가 있었다.
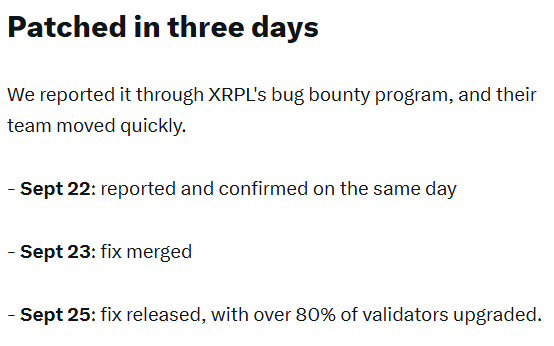 ‘엑스알피 레저’ 취약점 수정 과정 타임라인(사진=트위터/ 베리아랩스)
문제는 ‘엑스알피’ 가상화폐 발행량을 확인할 때도 같은 계산 오류가 발생했다는 점이다. ‘엑스알피’ 발행량을 검증할 때도 같은 문제가 발생해, 실제 발행량보다 적은 것으로 계산되면서 비정상적인 ‘엑스알피’ 발행을 막지 못할 수 있었다.
공격자의 경우 수백 개의 계정에 비정상적으로 높은 가격의 매도 주문을 설정한 뒤 하나의 결제로 모두 체결하는 방식으로 취약점을 악용할 수 있었다. 베리아랩스는 공격 한 번으로 약 18조개의 ‘엑스알피’가 생성될 수 있었다고 덧붙였다. 18조개는 ‘엑스알피’ 최초 발행 한도인 1천억개의 184배에 해당하는 규모다.
취약점은 베리아랩스의 자체 인공지능 에이전트를 통해 탐지됐다. 베리아랩스는 취약점 신고로 포상금 25만 달러(약 3억 3,550만원)를 받았다.
한편 취약점이 실제 공개 네트워크에서 악용됐다는 증거는 확인되지 않았다. 리플은 최근 업데이트에서 네트워크 기록을 손상시키고 블록체인 데이터 분석 도구에 장애를 일으킬 수 있는 별도 오류도 수정했다.
 리플
‘엑스알피’는 10월 12일 오전 현재 업비트 가상화폐 거래소에서 전일대비 0.10% 상승한 1,915원에 거래되고 있다.
Copyright ⓒ 경향게임스 무단 전재 및 재배포 금지


