비밀번호 돌려쓰기가 연쇄 탈취 불러…이메일 계정 특히 주의
MFA 설정하고 수상한 로그인 확인…'유출 조회' 링크 클릭 금물
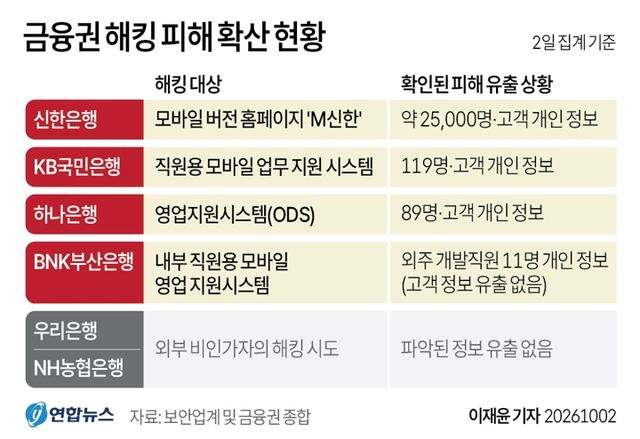
(서울=연합뉴스) 심재훈 기자 = 최근 인공지능(AI)을 동원한 대규모 계정 탈취 공격이 신한은행과 KB국민은행, 하나은행 등 국내 주요 시중은행의 방어망까지 흔들면서 이용자가 스스로 챙겨야 할 개인 보안에 관심이 쏠리고 있다.
기업에서 벌어지는 침해 사고를 개인이 미리 막을 수는 없지만 한번 새어 나간 계정 정보가 다른 금융 및 쇼핑 계정으로 번지는 2차 피해는 이용자가 어떻게 대응하느냐에 따라 상당 부분 줄일 수 있다.
보안업계는 사이트마다 비밀번호를 따로 쓰고 다중인증(MFA)을 켜두는 것만으로도 계정 탈취 위험이 크게 낮아진다고 입을 모은다.
◇ 포털 뚫리면 은행 계좌도 위험…'크리덴셜 스터핑' 주의보
유출 사고가 나면 가장 먼저 닥치는 위협은 '크리덴셜 스터핑'(Credential Stuffing)이다.
한 서비스에서 빼낸 아이디와 비밀번호 목록을 자동화 도구에 넣어 은행, 오픈마켓, 포털, 사회관계망서비스(SNS) 등에 무더기로 로그인을 시도하는 수법이다. 외우기 편하다는 이유로 여러 사이트에 같은 계정 정보를 쓰는 이용자가 많다는 점을 노린다.
최근에는 생성형 AI와 정교해진 자동화 스크립트가 더해지면서 공격 규모와 정밀도가 함께 커졌다. 짧은 시간에 막대한 양의 로그인 시도를 쏟아붓는 것은 물론 여기저기 흩어진 개인 데이터를 엮어 공격 대상을 골라내기도 한다.
전문가들이 첫손에 꼽는 방어책은 비밀번호 '돌려쓰기'를 안 하는 것이다.
안랩[053800]은 서비스마다 비밀번호를 완전히 다르게 만들 것을 권했다. 기존 비밀번호 끝에 숫자나 특수문자 한두 개를 붙이는 정도의 변형은 공격 도구가 손쉽게 찾아내는 만큼 될 수 있으면 피하는 게 좋다는 설명이다.
가장 신경 써야 할 곳은 이메일 계정이다. 이메일은 대부분의 웹서비스에서 본인 확인과 비밀번호 재설정 통로로 쓰인다. 이메일 하나가 넘어가면 여기에 묶인 은행·쇼핑몰 계정이 줄줄이 뚫릴 수 있다.
어느 사이트에서 개인정보가 유출됐다는 통지를 받았다면 그 사이트 비밀번호만 바꿔서는 부족하다. 같은 비밀번호를 쓰던 다른 사이트까지 모두 찾아내 하나하나 바꿔야 피해 확산을 막을 수 있다.
비밀번호 다음 방어선은 MFA, 이른바 2단계 인증이다.
아이디와 비밀번호가 공격자 손에 들어가더라도 생체 인증이나 인증 앱(OTP) 같은 추가 관문을 넘어야 하는 만큼 무단 접속 가능성이 크게 줄어든다. 로그인한 적이 없는데 스마트폰에 인증번호나 승인 요청 알림이 왔다면 절대 승인하지 말고 곧바로 비밀번호를 바꾸는 게 안전하다.
◇ "유출됐는지 확인하세요"…사고 직후 노리는 피싱·스미싱
개인 정보 유출 사고가 터진 뒤 쏟아지는 피싱·스미싱 문자도 경계해야 한다.
공격자들은 '개인정보 유출 확인', '피해 보상금 지급', '계정 보호 신청' 같은 문구로 악성 링크(URL) 클릭을 유도한다. 실제 유출된 이름이나 전화번호 등으로 금융사 공식 안내처럼 속이는 경우가 많아 무심코 누르기 쉽다.
출처가 확실하지 않은 문자나 메일 속 링크는 눌러서는 안 된다. 금융사 공식 앱을 직접 실행하거나 브라우저 주소창에 주소를 직접 입력해 들어가는 습관이 필요하다.
로그인 기록을 수시로 들여다보는 것도 도움이 된다.
낯선 지역이나 처음 보는 기기에서 접속한 흔적이 있거나, 요청한 적 없는 비밀번호 변경 안내를 받았다면 '모든 기기에서 로그아웃'을 누른 뒤 비밀번호를 새로 설정해야 한다. 계정 복구용 전화번호나 보조 이메일이 남의 것으로 바뀌어 있지 않은지도 함께 확인할 필요가 있다.
여러 사람이 함께 쓰는 공용 PC에서는 브라우저의 자동 로그인, 비밀번호 저장 기능을 쓰지 말고, 사용을 마치면 반드시 로그아웃해야 한다.
개인 PC와 스마트폰도 백신으로 주기적으로 검사하고 운영체제(OS)를 최신 버전으로 유지해야 브라우저에 저장된 계정 정보를 빼가는 악성코드 감염을 막을 수 있다.
◇ 기업 책임도 무거워…"API·내부망 통제 강화해야"
개인이 아무리 조심해도 사이버 범죄를 모두 막을 수는 없기 때문에 고객 데이터를 직접 다루는 기업이 보안 체계에 신경을 써야 한다.
안랩은 기업들이 응용프로그램 인터페이스(API) 인증과 접근 통제를 더 엄격히 하고, 비정상적인 반복 호출이나 대량 조회를 실시간으로 잡아낼 수 있는 감시 체계를 갖춰야 한다고 지적했다.
감시 범위도 고객용 웹과 앱에 그치지 말고 내부 관리자망과 외주 및 협력사 연계 시스템까지 넓혀야 한다고 했다. 평소 보관하는 고객 개인정보 자체를 최소화하는 데이터 관리 원칙도 주문했다.
안랩 관계자는 "계정 자격 증명이 한번 유출되면 공격자는 이를 발판 삼아 연쇄 공격을 전개한다"며 "이용자는 사이트별 비밀번호 분리와 다중인증 적용 등 기본 수칙을 지키고 기업은 비정상 로그인 탐지 체계를 고도화하는 등 입체적인 방어망을 가동해야 한다"고 강조했다.
president21@yna.co.kr
Copyright ⓒ 연합뉴스 무단 전재 및 재배포 금지


