[이뉴스투데이 김진성 기자] 추석 연휴를 앞두고 가족이나 지인을 사칭한 전화와 문자에 각별한 주의가 요구된다. 인공지능(AI) 기술을 이용하면 짧은 음성이나 영상만으로도 실제 인물처럼 상대방을 속일 수 있어, 예전처럼 목소리나 얼굴만 확인하는 방식으로는 피해를 막기 어려울 수 있기 때문이다.
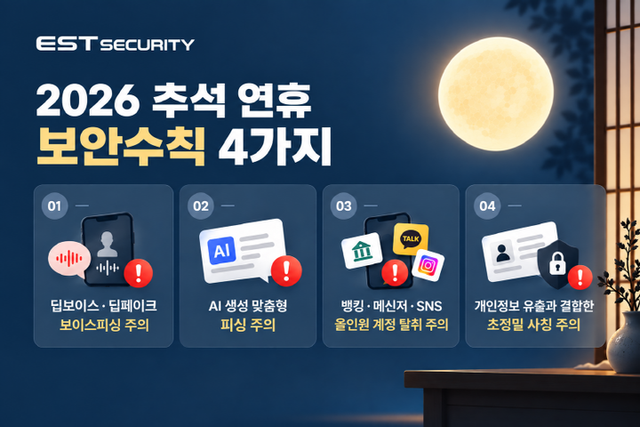
AI 서비스 전문기업 ‘이스트소프트’의 보안 자회사 ‘이스트시큐리티’는 명절을 전후해 발생할 수 있는 AI 악용 사기 유형으로 딥보이스·딥페이크를 이용한 사칭, AI 기반 맞춤형 피싱, 여러 계정을 동시에 노리는 계정 탈취, 개인정보 유출과 결합한 정밀 사칭 등을 꼽았다.
가장 주의해야 할 유형 가운데 하나는 가족이나 지인의 목소리와 얼굴을 흉내 내는 방식이다. 범죄자가 확보한 짧은 음성 자료를 이용해 특정인의 목소리를 만들어내거나 영상통화에서 얼굴을 합성하는 방식이다. 가족이 많이 연락을 주고받는 명절 기간에는 갑작스러운 사고나 긴급한 상황을 이유로 돈을 요구하는 수법에 악용될 가능성이 있다.
이런 연락을 받았을 때는 상대방의 목소리나 영상이 익숙하다는 이유만으로 본인이라고 판단하지 않는 것이 중요하다. 가족끼리 미리 정해둔 확인 문구나 질문을 활용하는 것도 방법이다. 송금을 요구받았다면 통화가 걸려온 번호가 아니라 평소 저장해둔 가족의 연락처로 다시 전화를 걸어 사실관계를 확인하는 것이 안전하다.
문자메시지를 통한 피싱도 AI 기술의 영향으로 구별이 어려워지고 있다. 과거에는 어색한 문장이나 맞춤법 오류가 의심 신호로 활용됐지만, 생성형 AI를 이용하면 자연스러운 문장을 만드는 것이 가능하다. 여기에 이름이나 직장 등 유출된 개인정보까지 결합하면 실제 지인이 보낸 것처럼 보이는 메시지가 만들어질 수 있다.
택배 배송이나 범칙금, 금융기관 안내 등을 사칭한 문자에도 주의해야 한다. 메시지에 포함된 링크를 무심코 누른 뒤 악성 앱이나 원격제어 프로그램을 설치하면 스마트폰에 저장된 금융정보와 개인정보가 노출될 수 있다. 메신저와 SNS 계정이 탈취될 경우에는 해당 계정을 통해 다른 지인에게 사기 메시지가 전달되는 2차 피해로 이어질 수도 있다.
따라서 출처가 확실하지 않은 문자에 포함된 링크는 바로 누르지 않는 것이 좋다. 앱 설치를 요구하는 경우에도 문자나 메신저에서 안내한 경로가 아닌 공식 앱스토어와 해당 기관의 공식 홈페이지 등을 통해 직접 확인하는 것이 필요하다.
계정 보안도 연휴 전에 점검할 필요가 있다. 여러 서비스에서 같은 비밀번호를 사용하고 있다면 각각 다른 비밀번호로 변경하고, 가능한 서비스에는 2단계 인증을 설정하는 것이 도움이 된다. 최근 개인정보가 유출됐을 가능성이 있다면 관련 계정의 비밀번호를 우선적으로 바꾸는 것도 방법이다.
의심스러운 연락을 받았거나 실제 피해가 발생했다면 추가 송금이나 앱 설치 등을 중단하고 관계 기관에 신고해야 한다. 금융 관련 피해는 금융감독원 1332, 긴급한 범죄 피해나 사기 신고는 경찰청 112를 통해 도움을 받을 수 있다.
이스트시큐리티 관계자는 “사람의 목소리나 자연스러운 문장처럼 기존에 사기를 구별하는 데 활용했던 특징도 AI 기술로 만들어낼 수 있다”며 “연휴 기간에는 한 번 더 확인하는 절차를 두는 것이 중요하다”고 설명했다.
Copyright ⓒ 이뉴스투데이 무단 전재 및 재배포 금지


