철도·여행·유통업계 피해 확산…북오프 643만 건·빅에코 872만 건
클라우드 업체 랜섬웨어 공격에 기업·지자체 495곳 영향
日 정부 보안 강화 긴급 촉구…개인정보 유출 2차 피해 우려
[포인트경제] 한국에서 주요 금융기관을 겨냥한 해킹 공격이 잇따른 가운데 일본에서도 철도와 여행, 유통업계를 중심으로 대규모 개인정보 유출 사고가 연이어 발생하면서 사이버 보안에 비상이 걸렸다.
특히 일본에서는 수백만 건에서 1000만 건이 넘는 대규모 개인정보 유출 사례가 잇따라 발표되면서 기업의 정보보안 관리체계에 대한 우려가 커지고 있다.
지난 9일 NHK 보도에 따르면 JR동일본 그룹은 이날 인터넷 열차 예약 서비스와 계열 신용카드 회사에서 관리하던 개인정보 약 609만 건이 외부로 유출됐을 가능성이 있다고 밝혔다.
JR동일본은 외부 이메일 발송 서비스를 통한 정보 유출 가능성을 확인했다. 같은 시기 소프트뱅크 자회사인 클라우드 서비스 업체 IDC프런티어에서도 랜섬웨어 공격이 발생하면서 외부 위탁 시스템의 보안 문제가 주목받고 있다.
JR동일본의 인터넷 열차 예약 서비스 ’에키넷(えきねっと)’에서는 최대 약 167만 건의 이메일 주소가 유출됐을 가능성이 제기됐다. 중장년층 회원 서비스인 ’어른의 휴일 클럽(大人の休日倶楽部)’에서도 약 39만 건의 회원정보가 영향을 받았을 것으로 추정됐다.
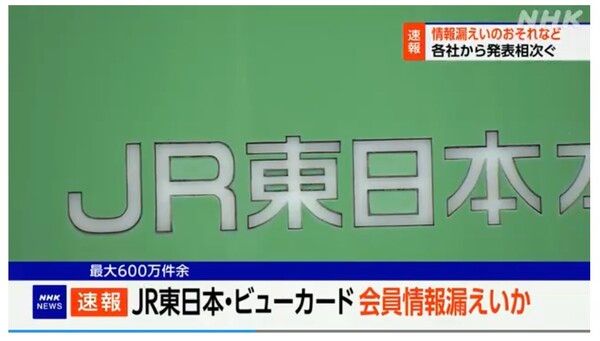 JR동일본과 뷰카드에서 최대 600만 건 이상의 회원정보가 유출됐을 가능성이 제기됐다. /NHK 보도 화면 캡쳐
계열 신용카드 회사인 뷰카드에서도 약 403만 건의 이메일 주소가 유출됐을 우려가 제기됐다.
JR동일본은 이름과 주소, 신용카드 번호 등은 유출 대상에 포함되지 않았으며, 현재까지 관련 정보가 부정하게 사용된 사례도 확인되지 않았다고 설명했다.
JR규슈 역시 9일 웹서비스 회원의 이메일 주소 등 최대 약 130만 건이 유출됐을 가능성이 있다고 발표했다. 이 사고 역시 외부 서비스 업체를 통한 개인정보 유출 우려와 관련된 것으로 알려졌다.
IDC프런티어에 따르면 지난 7일 새벽 발생한 랜섬웨어 공격으로 클라우드 서비스를 이용하는 기업과 지방자치단체 등 495곳이 영향을 받았다.
공격을 받은 일부 클라우드 서버에서는 시스템 장애가 발생했으며, 저장된 데이터의 추출과 복구도 어려울 것으로 전망됐다. 회사 측은 해당 시스템을 이용하는 고객들에게 자체적으로 보관한 백업 데이터를 활용한 복구를 안내하고 있다.
여행 예약 사이트 ’스카이티켓(skyticket)’을 운영하는 어드벤처도 9일 약 1464만 건의 고객정보가 유출됐거나 유출됐을 가능성이 있다고 발표했다.
유출 대상에는 이름과 생년월일, 이메일 주소, 전화번호, 주소 등이 포함됐다. 특히 약 413만 건에는 해시 처리된 로그인 비밀번호가 포함돼 있어 계정 탈취 등 추가 피해 가능성도 우려되고 있다.
별도의 업무관리 시스템 침입으로 환불계좌 정보 등이 포함된 고객정보 1만7780건도 유출됐거나 유출됐을 가능성이 있는 것으로 확인됐다.
회사 측은 신용카드 정보와 여권 이미지는 유출되지 않았으며, 일부 정보의 유출 여부는 추가 조사 중이라고 설명했다. 또한 이용자들에게 비밀번호 변경과 피싱 메일 주의 등을 당부했다.
일본의 대표적인 중고서적 판매업체 북오프에서도 최대 약 643만 건의 회원정보가 유출됐을 가능성이 확인됐다.
북오프그룹홀딩스에 따르면 자회사가 운영하는 회원정보 관리 시스템이 외부로부터 무단 접근을 받았으며, 유출 가능성이 있는 정보에는 이름과 생년월일, 주소, 전화번호, 이메일 주소 등이 포함됐다.
일본의 대형 노래방 체인 ‘빅에코’를 운영하는 다이이치코쇼에서도 약 872만 건의 개인정보가 유출됐을 가능성이 제기됐다.
이처럼 철도와 여행, 유통, 여가 서비스 등 일상생활과 밀접한 업종에서 대규모 정보 유출 사고가 잇따르면서 소비자들의 불안도 커지고 있다.
앞서 일본 최대 규모의 차량공유 서비스 가운데 하나인 ‘타임즈카’에서도 약 660만 건의 이용자 계정정보와 약 160만 건의 본인확인서류 이미지가 유출됐을 가능성이 발표된 바 있다.
특히 운전면허증과 같은 신분증 정보는 단순한 연락처 유출보다 명의도용 등 2차 피해로 이어질 위험이 크다는 점에서 우려를 낳고 있다.
 사이버 공격의 이미지 /AI이미지
한국에서도 이달 초 신한은행과 KB국민은행, 하나은행, 부산은행 등 주요 금융기관을 대상으로 해킹 공격이 발생해 일부 고객과 직원의 개인정보가 유출됐다. 신한은행에서는 약 2만5000명, KB국민은행에서는 119명의 정보 유출이 확인됐다. 특히 공격 과정에서 인공지능(AI)이 활용됐을 가능성이 제기되면서 사이버 공격 수법의 변화에도 관심이 쏠리고 있다.
일본 정부도 잇따른 대규모 개인정보 유출 사고에 대응해 기업과 기관의 보안관리 강화를 촉구하고 나섰다.
일본 국가사이버통괄실은 9일 개인정보를 취급하는 사업자들을 대상으로 사이버 공격에 대비한 보안 대책을 강화할 것을 요구하는 주의문을 발표했다.
정부는 소프트웨어의 신속한 업데이트와 다중요소인증 도입, 보안 지원이 종료된 정보기술 제품의 사용 중단, 불필요한 개인정보 삭제 등을 주요 대책으로 제시했다.
특히 여러 기업이 공동으로 이용하는 외부 클라우드 서비스와 업무관리 시스템의 보안 취약점이 대규모 피해로 이어질 수 있다는 점에서 위탁업체에 대한 관리·감독의 중요성이 부각되고 있다.
후루카와 도시하루 일본 디지털상은 9일 기자회견에서 잇따른 개인정보 유출 사태에 대해 “심각하게 받아들이고 있다”며 신속한 대책 마련을 위해 긴장감을 갖고 대응하고 있다고 밝혔다.
이번 사태는 개별 기업의 보안 사고를 넘어 공동으로 이용하는 디지털 기반시설이 공격받을 경우 다수의 기업과 이용자에게 피해가 확산할 수 있다는 위험을 보여주고 있다.
또한 유출된 이메일 주소와 비밀번호, 계좌정보 등이 피싱이나 계정 탈취, 금융사기 등 2차 범죄에 악용될 가능성도 배제할 수 없다.
한국과 일본에서 잇따라 발생한 해킹 사고는 공격 대상과 방식에는 차이가 있지만, 디지털 서비스 확대에 따른 개인정보 보호와 정보보안 관리의 중요성을 다시 부각시키고 있다.
일본 기업들의 디지털 서비스 의존도가 높아지는 가운데 보안 취약점에 대한 정기적인 점검과 외부 위탁 시스템 관리, 사고 발생 시 신속한 대응체계 구축이 시급한 과제로 떠오르고 있다.
[포인트경제 도쿄 특파원 박진우 기자]
Copyright ⓒ 포인트경제 무단 전재 및 재배포 금지


